昨今様々なソーシャルゲームにおいて、PCで動作するいわゆる「PC版」が存在するタイトルが増えている。こうしたPC版での起動はおおよそゲームランチャー(ゲームを立ち上げる為のプログラム)を介して行われることが多い。
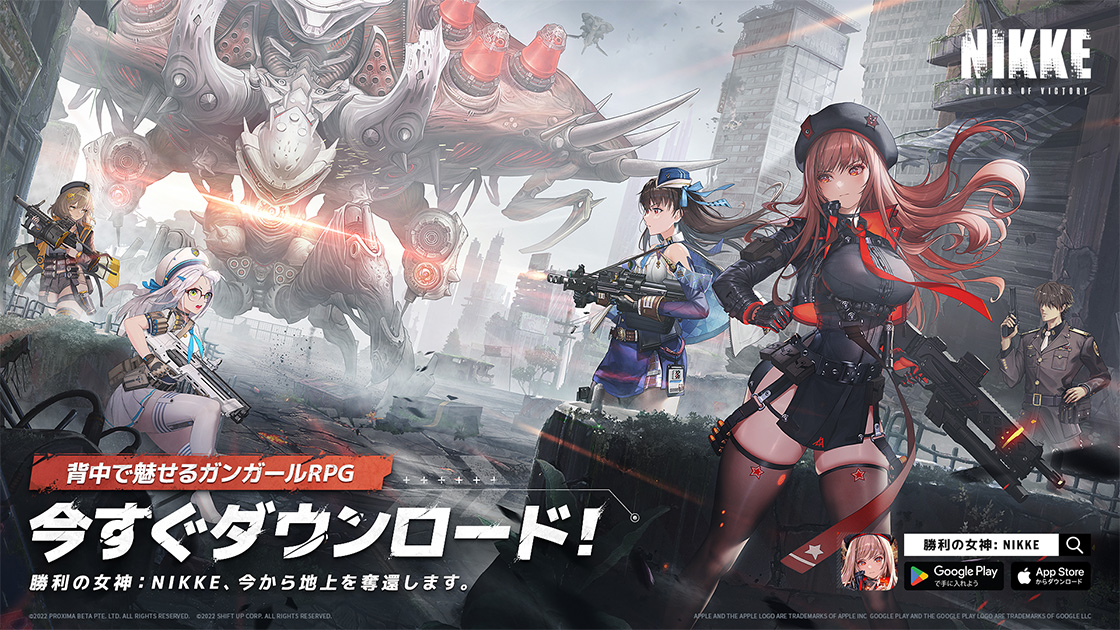
そして今回、そのゲームランチャーを用いているタイトルについて、深刻なインシデントが発生した。大韓民国のSHIFT UPが開発、中華人民共和国のLevel Infinite(Tencent Games)が配信中のスマートフォンゲーム「勝利の女神:NIKKE(以下、NIKKE)」。同タイトルのPC版ゲームランチャーにて、セキュリティインシデントが発生。マルウェア(悪意のあるソフトウェアプログラム)への感染を引き起こす様に改ざんされた可能性があるというのである。
本記事では実際の実例を元に、今回の騒動についての動きや公式側の対応を取り上げていく。
事態発生と具体的な被害内容
事の発端は2026年9月27日、ゲームサービスの一部で利用している「insightjs.com」というドメインが、第三者によって乗っ取られていたことが発覚。同日午後にランチャーでダウンロードするCDN(コンテンツデリバリーネットワーク:大容量のコンテンツを配信するための、一時集積所の様な場所)のスクリプトファイル4件が改ざんを受ける。これにより公式ランチャー内に「特定のドメイン」へ接続する不正なコードが挿入された。
そしてNIKKEの4周年イベントと重なる10月30日、改ざんされたランチャー内のクリプトを通じて、ユーザーのPCへ不正プログラムの配布が開始された。公式側が事態を把握したのは11月4日のことで、ただちにランチャー内の調査を行い、原因を特定。11月5日にランチャー側の修正対応を行ったとされている。
この改ざんされたランチャーからアクセスされた際のログに残されたマルウェアの名称が、一気にSNS上を駆け抜けた。その名も「k2f_chan」である。
これはNIKKEのランチャーを踏み台にしてGoogle Chromeやその系統のブラウザに感染するマルウェアであり、保存されたパスワード等を盗み出す機能を持っている。また、自動ログイン可能になっているページにログインするという情報もあり、いわゆる二段階認証が突破される可能性も高い。
NIKKEのランチャーが動いた際に残るログファイル「debug.log」の中に、「k2f_chan registered」という文字列が見つかった場合は不正な動作が行われた可能性が高いというのである。

この画像は筆者のログファイルから見つかったものである。
公式の対応とセキュリティリスク
有志の検証が行われた後のタイミングで、開発・運営を行うSHIFT UPは公式に正式な対応を発表した。今回のインシデントに対してゲーム内保証が行われた他、継続して本件の調査とサポートを行うとしている。実際にランチャー更新後にはスキャニングするためのプログラムが追加されており、問題とされているファイルを検知・削除することが可能となった。
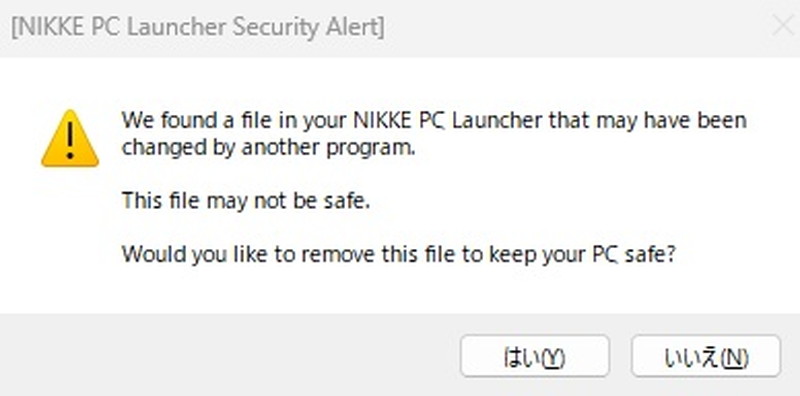
また、今回の事態について、手動での感染確認手段も公式サイトで案内されている。その方法は有志間で共有されていたものと変わりない。ただしキャッシュファイルやレジストリの削除など、ある程度のPCに対する知識を求められるものである点も変わらない。あまりPCに触れる機会の無いままに本件に遭遇してしまったユーザーは、こういった処理を独断で行う事は避け、詳しいユーザーの手解きを受けながら対応する事を推奨する。
本件については現状ユーザー間での認識として「SHIFT UPではなくランチャー提供元のLevel Infinite側に責任がある」という見解が持たれている。というのも、ランチャーはLevel Infiniteの管轄であり、不正アクセスと改ざんが行われたドメインの管理についても、実際のところ同社の受け持つ領分だ。ここに対する管理の不徹底が事態を招く結果となってしまった以上は、これまでよりも高いレベルでランチャープログラムやドメイン管理の厳格化を行う必要が出てくるだろう。
なぜかk2f_chanにされるミラー
NIKKE作中の諸悪の根源とも言える存在の一人「ミラー」。外道な所業の数々もそうだが、ニケに対するハッキング(侵食)を行っていた事もあり、今回晴れてk2f_chanの代役として抜擢されている。いやそりゃ当然というかまあ残念でもないし、作中随一のロクデナシな立ち位置ですからね…